Объявления
Лучшая статья недели
Светлая сторона крипты
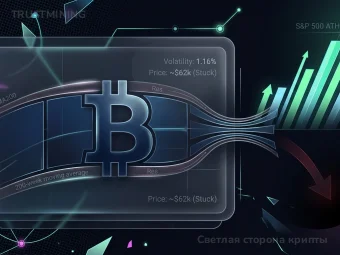
Ветры зимы в криптосфере
Почему биткоин застрял на месте, пока фондовый рынок бьет рекорды

Безопасность приватного ключа — совокупность мер по защите секретного криптографического ключа, с помощью которого владелец получает право управлять криптоактивами и создавать цифровые подписи.
Приватный ключ не является паролем в обычном смысле. Он является криптографическим секретом, связанным с соответствующим публичным ключом. В большинстве блокчейнов транзакция считается авторизованной, если ее подпись корректно проверяется соответствующим публичным ключом.
Главный принцип безопасности заключается в том, что приватный ключ нельзя передавать третьим лицам. Если злоумышленник получает копию ключа, он может создать действительную подпись и, в зависимости от протокола, вывести активы без дополнительного разрешения владельца.
Основные меры защиты
- хранение ключа в доверенной среде;
- использование аппаратного кошелька для значительных сумм;
- отсутствие копий ключа в открытом виде в облачных сервисах и переписке;
- защита резервных копий от физического доступа посторонних;
- проверка адреса и деталей операции перед подписанием.
Потеря приватного ключа и его компрометация — разные события. В первом случае владелец может потерять возможность подписывать операции. Во втором случае доступ может получить злоумышленник. Поэтому резервное копирование кошелька и защита от раскрытия должны рассматриваться одновременно.
Безопасность приватного ключа является основой модели самостоятельного хранения и непосредственно связана с безопасностью seed-фразы, если ключи кошелька получаются из нее через derivation path.
Популярные модели

Бренды


Fluminer

ElphaPex

Ebang

Canaan

Todek

Bitdeer

iPollo

Baikal

StrongU

VolcMiner

MicroBT

Lucky Miner

Jasminer

Auradine

Innosilicon

IceRiver

Hummer Miner

Holic

Heatbit

Goldshell

FusionSilicon

Bitaxe

Bitfily

Digital Shovel

Dayun

Bolon Miner

Braiins

BW

Halong Mining

Bitfury

Spondoolies

PinIdea

Pantech

Obelisk

DragonBall Miner

FFMiner

ForestMiner

GMO miner