Объявления
Лучшая статья недели
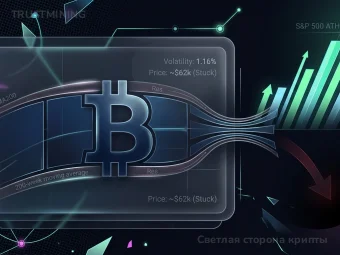
Светлая сторона крипты
Ветры зимы в криптосфере
Почему биткоин застрял на месте, пока фондовый рынок бьет рекорды

Фишинг — это вид атаки, при котором злоумышленник создает ложное ощущение доверия, чтобы заставить пользователя раскрыть секретную информацию или выполнить опасное действие. В криптовалюте целью часто становятся seed-фразы, приватные ключи, пароли и коды подтверждения.
Фишинговая атака может использовать поддельный сайт биржи, копию интерфейса кошелька, электронное письмо, сообщение в мессенджере, рекламу или ссылку в социальной сети. Внешне такой ресурс может почти полностью повторять настоящий сервис.
Распространенные признаки
- неожиданное требование срочно подтвердить аккаунт;
- ссылка на домен, похожий на настоящий, но отличающийся одной или несколькими деталями;
- просьба ввести seed-фразу или приватный ключ;
- обещание бесплатных токенов или высокой доходности в обмен на подключение кошелька;
- давление на пользователя через угрозы блокировки или ограничение доступа.
Особенно важно понимать, что легитимный криптосервис не должен требовать от пользователя раскрытия приватного ключа или seed-фразы для обычного входа в кошелек. Эти данные предназначены для контроля над активами и должны храниться в соответствии с принципами безопасности приватного ключа и защиты seed-фразы.
Фишинг часто комбинируется с социальной инженерией. Поэтому технические средства защиты аккаунта необходимо дополнять внимательной проверкой источника информации и адреса сайта.
Популярные модели

Бренды


Fluminer

ElphaPex

Ebang

Canaan

Todek

Bitdeer

iPollo

Baikal

StrongU

VolcMiner

MicroBT

Lucky Miner

Jasminer

Auradine

Innosilicon

IceRiver

Hummer Miner

Holic

Heatbit

Goldshell

FusionSilicon

Bitaxe

Bitfily

Digital Shovel

Dayun

Bolon Miner

Braiins

BW

Halong Mining

Bitfury

Spondoolies

PinIdea

Pantech

Obelisk

DragonBall Miner

FFMiner

ForestMiner

GMO miner