Объявления
Лучшая статья недели
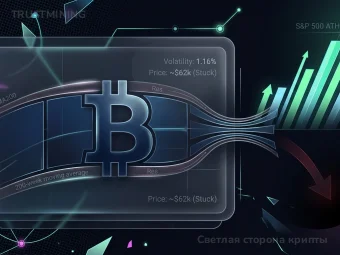
Светлая сторона крипты
Ветры зимы в криптосфере
Почему биткоин застрял на месте, пока фондовый рынок бьет рекорды

Man-in-the-Middle (MitM) — атака, при которой злоумышленник занимает промежуточное положение между двумя сторонами коммуникации и пытается читать, изменять или подменять передаваемые данные.
В криптовалютной инфраструктуре MitM-атака может быть направлена на веб-интерфейс биржи, соединение кошелька с приложением, сетевое подключение к серверу или коммуникацию между компонентами инфраструктуры. Целью может быть кража учетных данных, изменение адреса назначения или подмена передаваемой информации.
Одним из важных средств защиты является шифрование канала связи с корректной проверкой подлинности удаленной стороны. Однако само наличие шифрования не гарантирует защиту, если пользователь принимает поддельный сертификат, устанавливает вредоносное программное обеспечение или игнорирует предупреждения браузера.
В криптовалютных операциях особенно опасна подмена адреса кошелька перед подписанием транзакции. Поэтому критически важные данные рекомендуется проверять непосредственно на доверенном устройстве и, где возможно, на экране аппаратного кошелька.
MitM-атака отличается от фишинга: при фишинге пользователя часто убеждают самостоятельно передать данные атакующему, тогда как при MitM злоумышленник стремится вмешаться в коммуникационный канал.
Популярные модели

Бренды


Fluminer

ElphaPex

Ebang

Canaan

Todek

Bitdeer

iPollo

Baikal

StrongU

VolcMiner

MicroBT

Lucky Miner

Jasminer

Auradine

Innosilicon

IceRiver

Hummer Miner

Holic

Heatbit

Goldshell

FusionSilicon

Bitaxe

Bitfily

Digital Shovel

Dayun

Bolon Miner

Braiins

BW

Halong Mining

Bitfury

Spondoolies

PinIdea

Pantech

Obelisk

DragonBall Miner

FFMiner

ForestMiner

GMO miner